
外观
转发规则
一条规则 = 入口(节点组)+ 入口端口 + 可选的出口 + 转发目标。用户在「转发」→「转发规则」里自己建;管理员在「管理 · 转发」→「全站规则」里看全站的规则。
一条规则怎样转发
- 直连:入口节点直接连目标,规则表单的「连接信息」写「入口直连目标」;
- 经出口:入口经隧道把连接交给出口组,由出口连目标,「连接信息」写「经出口「东京出口」转发」与隧道的协议;
- 经链式出口:依次经过几个出口组(最多 3 跳)。
流量只在入口计费,倍率见节点组。
新建规则
- 「转发规则」→「新建规则」。没有生效的流量包时按钮不可用,页面提示「请先购买套餐或使用礼品卡获得流量包后再创建规则」(管理员自己的规则不受这个限制)。
- 「规则名称」可以不填,「分组」见下面的规则分组。
- 「入口」:可以选多个入口组,每个入口组本身就是多台服务器;每条规则最多 10 个入口。
- 每个入口一行:「监听端口」留空由服务端自动分配,填的话要在那个组的端口范围里;「协议」为 TCP(缺省)、UDP 或 TCP + UDP。
- 「出口」:「直连(不经过出口)」、某个出口组或链式出口。只列出所有已选入口都允许的出口。
- 「转发目标」:目标地址(IP 或域名,支持 IPv6)与端口,所有入口共用;「添加目标」最多 20 个,按负载均衡策略分配。
- 「高级选项」:见下面。
- 「启用此规则」保持打开,点「创建」。
高级选项
- 「负载均衡策略」:「轮询」(缺省)、「随机」「最少连接」「主备(按顺序故障转移)」「源 IP 哈希」。有多个目标时才有区别。
- 「接收 Proxy Protocol」:「关闭」(缺省)或「开启(自动识别 v1 / v2)」:规则前面还有一层转发或负载均衡、它会发 PROXY 头时打开,入口读出真实的来源 IP 并去掉这个头。
- 「发送 Proxy Protocol」:「关闭」(缺省)、「v1(文本)」或「v2(二进制)」:把真实的客户端 IP 传给目标;只对 TCP 生效,目标的服务要支持 PROXY 协议,不支持时连接会出错。
- 「规则限速」「规则在线 IP 数」「规则连接数」:在套餐的限额之内再给这条规则单独设,0 为不限;多入口的规则按每个入口分别限制。这几项与 Proxy Protocol 只在后台开着对应的开关时显示(见和规则有关的全站设置)。
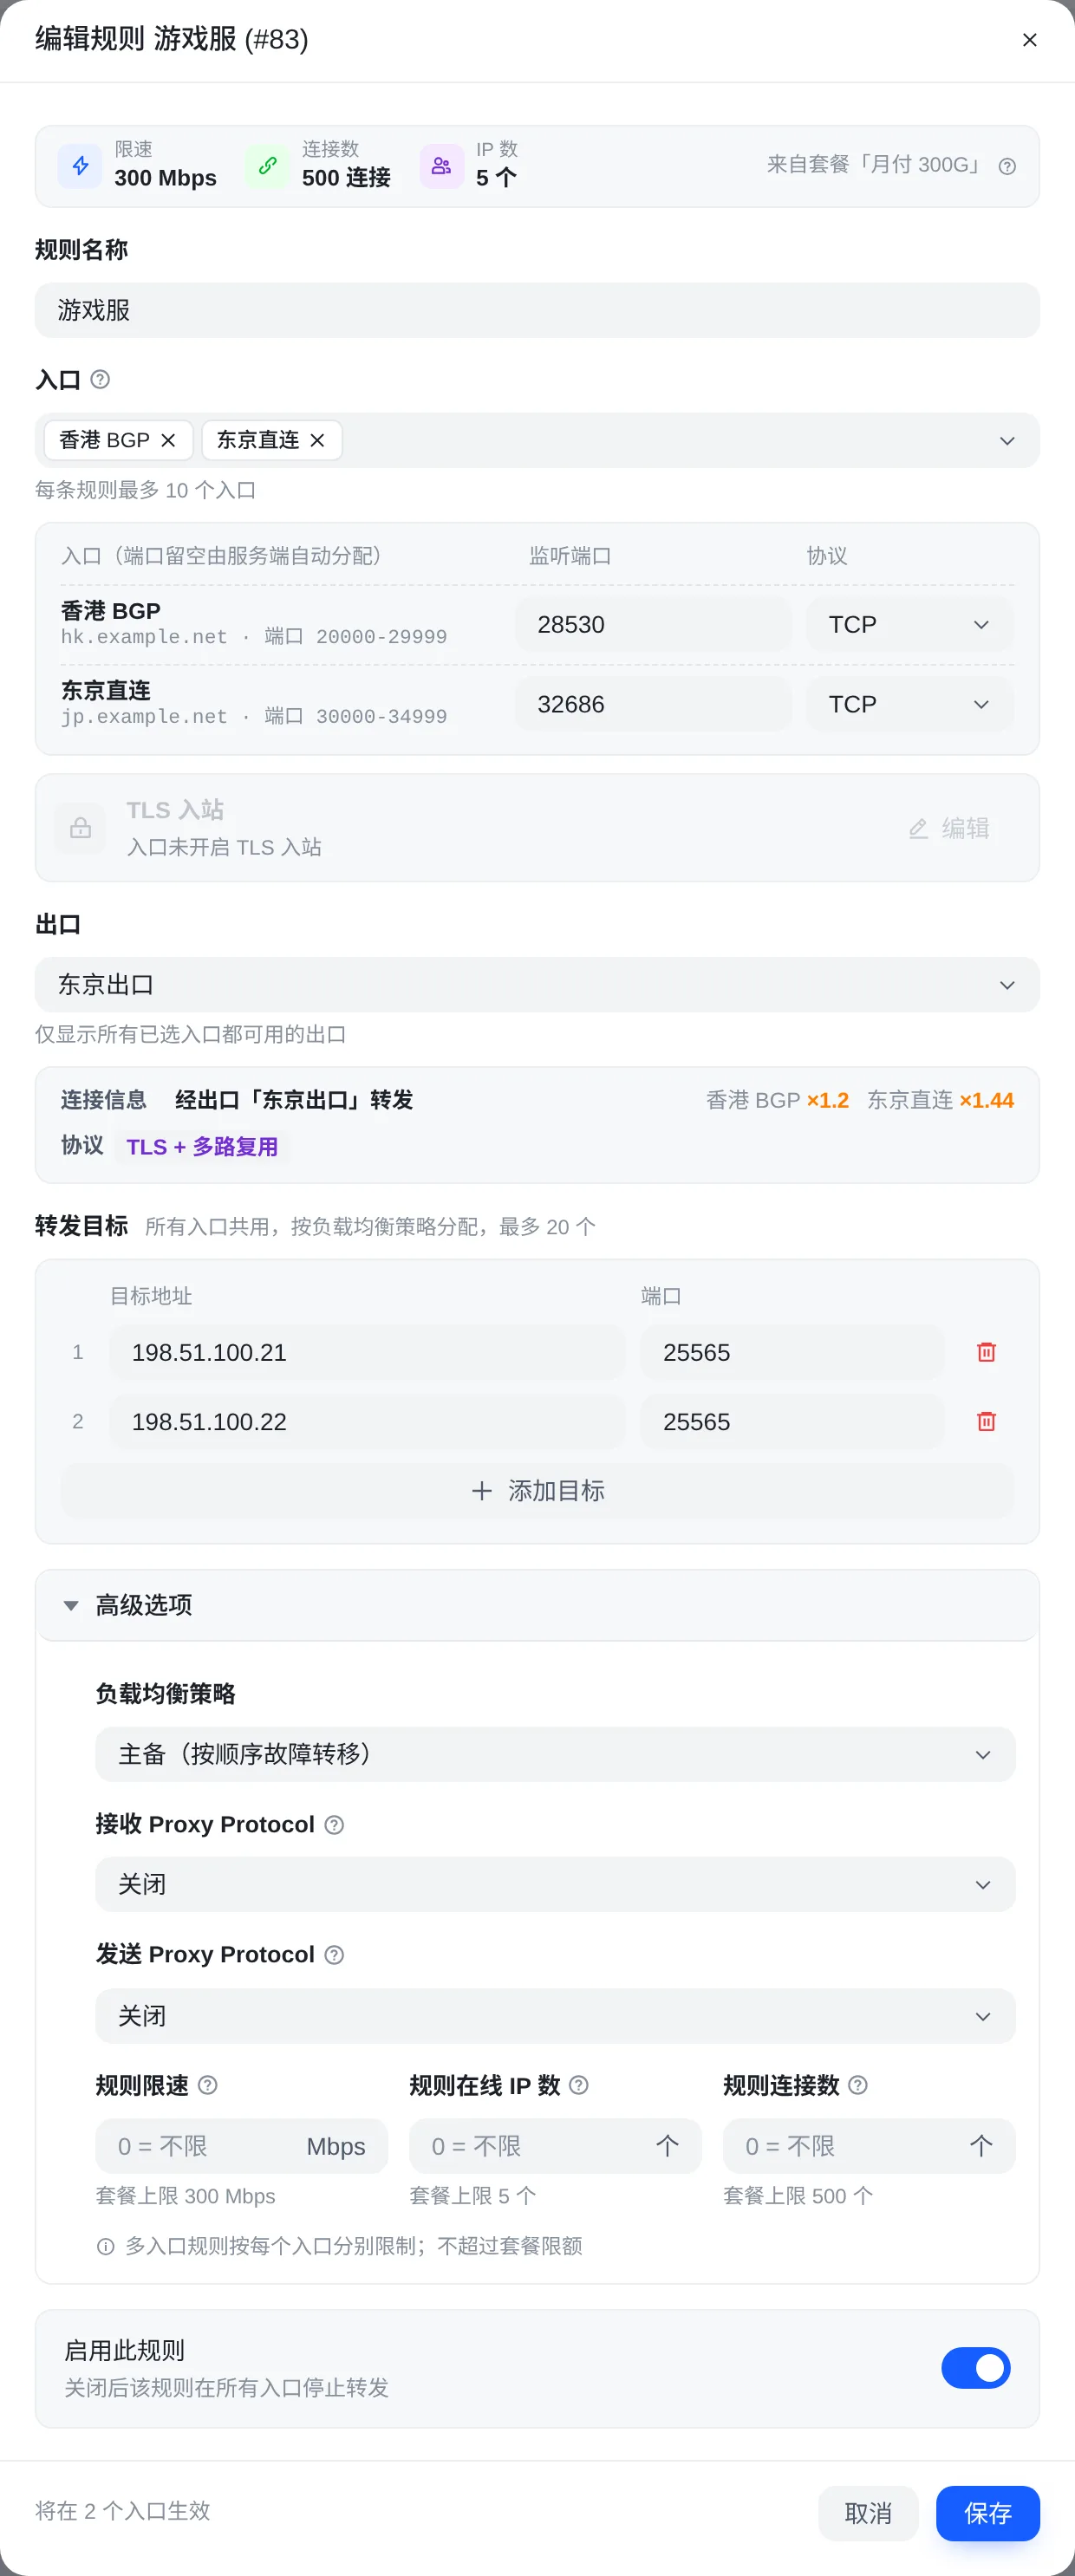 顶部写着这条规则受哪个套餐的限速、连接数与 IP 数约束;「连接信息」右边是各入口的实际倍率(香港 BGP ×1.2、东京直连 ×1.44)。
规则的目标不能是本机、内网与保留的地址(如 127.0.0.1、10.0.0.0/8、192.168.0.0/16),面板保存时拒绝,域名解析出这类地址时节点也不转发;管理员另可在「禁止转发的目标」里加别的(见下面)。
测试规则
规则列表里点「测试」,打开「连通性测试」:
- 直连的规则:入口节点(每组最多 5 台)连接转发目标;
- 经出口的规则:「端到端」测入口经整条出口链路连目标(就是用户实际的体验),「逐段」分别测每一段,方便找出慢或不通的那一段;
- 只检查能不能连上与握手的延迟;UDP 的目标无法探测,显示为跳过。
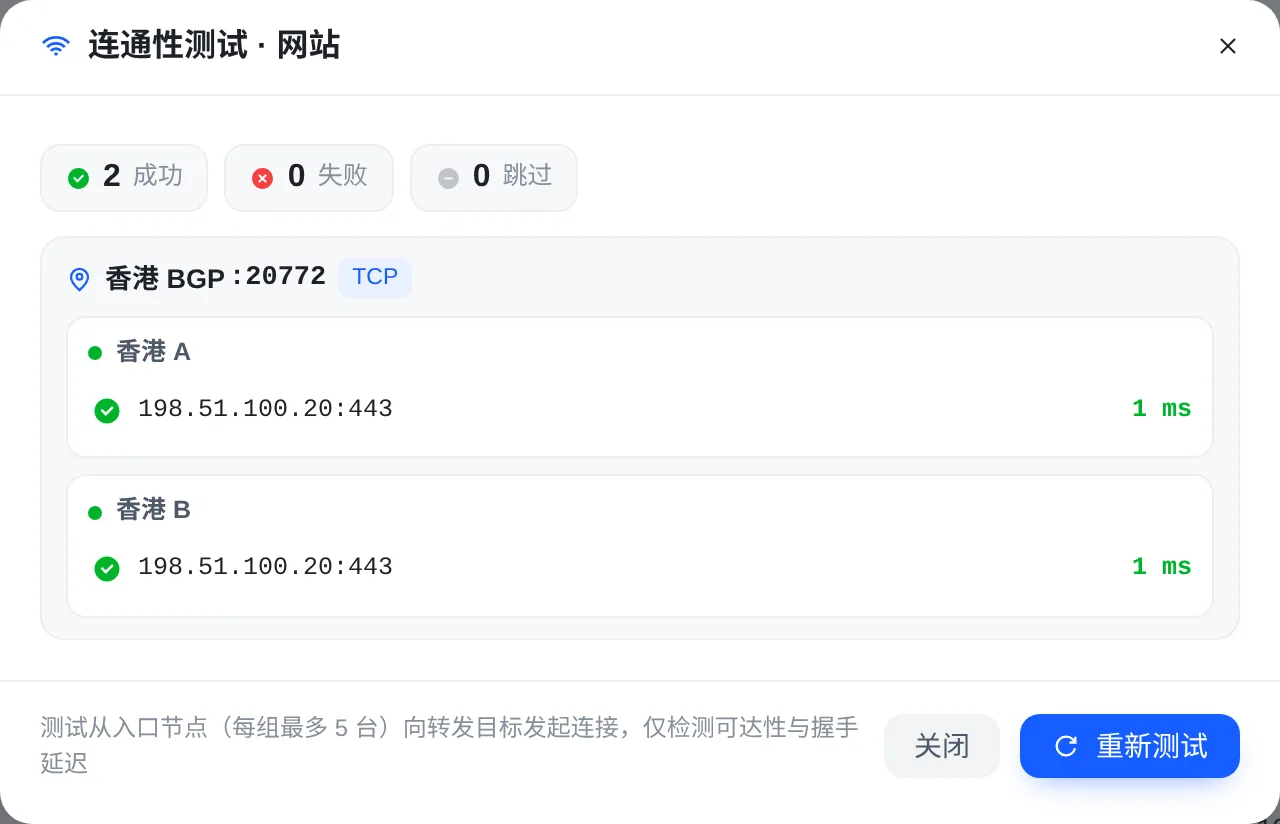
失败时先看:目标的服务在不在运行;目标服务器的防火墙有没有放行入口(或出口)节点;经出口时看「逐段」里是哪一段不通。
规则列表与批量操作
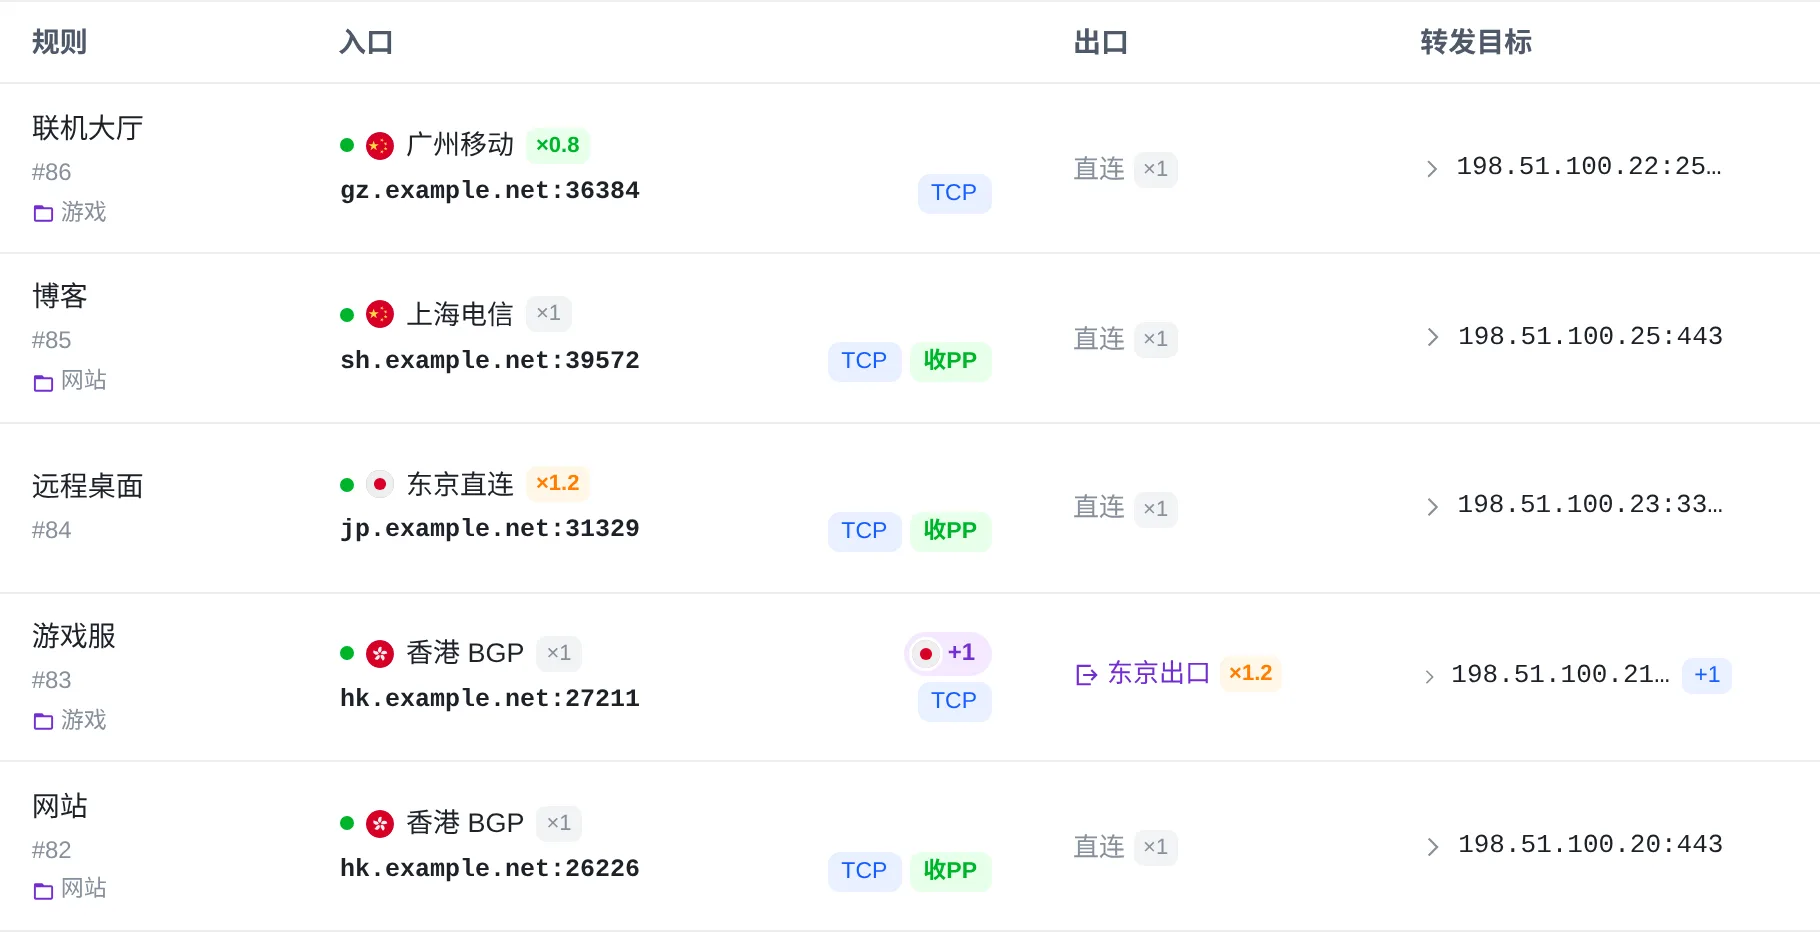 「入口」一栏是用户连接的地址与端口,如 hk.example.net:26226;「收PP」表示开了接收 Proxy Protocol。截图只截了表格的左半边,右边还有「累计用量」「状态」「启用」与「操作」。
- 页面上方:规则用量(已建 / 套餐允许的条数),「当前套餐生效」一栏写着套餐、限速、剩余流量、到期与在线 IP / 连接;限速与连接数对这个套餐下所有规则统一生效。
- 规则分组:「全部 / 未分组 / 各个分组」的标签切换,「管理分组」里新建、改名与删除;每个用户最多 20 个分组(后台可设 1–200)。新建规则时选「分组」,或勾选后「移动到分组」。
- 搜索名称、#ID、地址、端口、出口与目标,按入口、出口、状态与入口地区筛选;筛选条件写在地址栏里,刷新或分享链接时保留。
- 勾选规则后可以「批量启用」「批量暂停」「批量切换」(把所选规则换到别的入口 / 出口,保留累计用量)、「移动到分组」「导出所选」「清空用量」与删除。
- 「累计用量」是规则页显示的统计,「清空用量」只清它,不影响流量包的已用流量与计费。
- 点在线 IP 可以看到每个来源 IP 的连接(IP 只显示前半部分,见在线用户与统计)。
导入与导出
- 「导出全部」或勾选后「导出所选」:得到一个 JSON 文件,用于备份或导入到别的账号。
- 「导入」:选导出的 JSON 文件,可以重新选择入口与出口;一次最多 50 条(后台的「一次性最多导入规则数」,范围 1–1000)。
端口保留与「端口需重选」
用户停止服务(套餐到期、流量用完、被封禁)时,他的规则自动停止,入口端口按后台的「停止后端口保留」处理:
- 「保留」7 天(缺省):超过天数后释放给别人用;
- 「永久保留」:一直为他保留,直到删除规则或用户;
- 「立即释放」:停止满约 10 分钟后的第一次检查就释放。
续费或恢复服务时,原端口还空着就自动取回。用户自己或管理员暂停的规则另按「暂停后端口保留」处理,缺省永久保留。管理员自己的规则从不释放端口。
原端口已被别人用了时,规则显示「端口需重选」,这个入口不转发:编辑规则选一个新端口,或端口留空保存(先试原端口,仍被占用时自动分配)。
入口或出口被删除
管理员用「保留规则删除」删掉一个节点组后,用到它的规则里那个入口或出口失效,页面顶部提示有几条规则受影响。点规则右侧的「更换」,或提示里的「全部更换」,选别的入口或出口:累计用量保留,并尽量沿用原端口。也可以编辑规则,把失效的入口去掉。
TLS 入站
入口组开了「TLS 入站」(见节点组)时,规则可以按 TLS 握手里的 SNI(域名)共用同一个端口:「母规则」监听端口并提供共享,「子规则」不单独监听,接入母规则的端口,入口按 SNI 把连接分给对应的子规则;也可以建「独立规则」。
用户能不能建母规则、能不能把母规则共享给别人、能不能用别人共享的母规则,由后台「转发全局」的「TLS 母规则」三个开关决定。
管理员:全站规则
「管理 · 转发」→「全站规则」列出全部用户的规则,可以按用户、入口、出口与状态筛选:
- 勾选后可以批量启用、暂停、切换入口 / 出口、导出或清空用量;
- 暂停时可以选择锁定(用户不能自行启用,管理员启用时解除锁定),暂停他人的规则时可以通知规则的所有者;
- 管理员编辑别人的规则时不受套餐与端口范围的限制。
管理员自己的规则(在「转发规则」里建)不受套餐、用户组与端口范围的限制,也不受套餐的限速、连接数与 IP 数限制;没有生效的流量包时,这些规则的流量不计费。
和规则有关的全站设置
在「系统设置」→「转发全局」里(详见系统设置与日志):
| 设置 | 缺省 |
|---|---|
| 禁止监听的端口 | 22 |
| 禁止转发的目标(IP / CIDR) | 空 |
| 多入口规则计数 | 按 1 条规则计(另可按入口数计) |
| 单条规则最多入口数 / 目标数 | 10 / 20 |
| 一次性最多导入规则数 | 50(范围 1–1000) |
| 允许 Proxy Protocol | 开 |
| 规则限速、规则 IP 数限制、规则连接数限制 | 开 |
| 规则分组 / 每个用户最多分组数 | 开 / 20(范围 1–200) |
| 停止后端口保留 | 保留 7 天 |
| 暂停后端口保留 | 永久保留 |
「禁止转发的目标」只用填你另外要挡住的地址:本机、内网与保留的地址段始终禁止,不用填。