
外观
节点管理
节点就是一台安装了节点程序(sytp-agent)的服务器。节点不在面板上手动添加:在服务器上执行节点组的对接命令,节点程序装好后自动注册进那个组。权限与倍率在节点组里设置,归属地按 IP 自动识别。
在「管理 · 转发」→「节点管理」里管理。
对接节点
- 打开对接窗口:「节点组」里那个组的「对接」,或「节点管理」右上角的「新增节点」再选要加入的节点组。
- 「一键安装」页签里勾选需要的「可选参数」,它们自动拼接到命令后面。
- 点「复制命令」,以 root 在服务器上执行。同一条命令在多台服务器上执行,就把它们都加进这个组。
一键安装把节点程序装成 systemd 服务,服务器要用 systemd(Debian、Ubuntu、CentOS、Rocky 等常见的系统都是);没有 systemd 的服务器(如 Alpine、一些容器)执行它,到注册服务那一步会报错退出,改用下面离线与手动安装里的「Supervisor / 容器」。
| 可选参数 | 作用 |
|---|---|
--name | 节点名称;留空用服务器的主机名。多台机器共用同一条命令时留空 |
--bandwidth | 端口带宽(Mbps),计入节点组的合计带宽,之后也能在面板里改 |
--speedtest | 装好后测一次宽带(speedtest.net,约 30 秒),把结果归到常见的档位(如 100M、1G)作为端口带宽;同时填了 --bandwidth 时以填的为准 |
--tune | 优化系统参数:开启 BBR,调大连接队列、网络缓冲区与文件句柄上限,写入 /etc/sysctl.d/99-sytp-agent.conf 与 /etc/security/limits.d/99-sytp-agent.conf,删掉这两个文件即可还原。建议按自己机器的情况手动调,不要盲目依赖它 |
--tools | 安装常用的运维工具(mtr、traceroute、dig、iperf3、tcpdump、htop、iftop 等),某个装不上不影响对接 |
--instance | 实例名:一台服务器同时对接多个面板时填写,如 panel-b;不同面板的隧道端口与规则端口要错开 |
--disable-shell | 在这台服务器上彻底禁用面板的网页终端 |
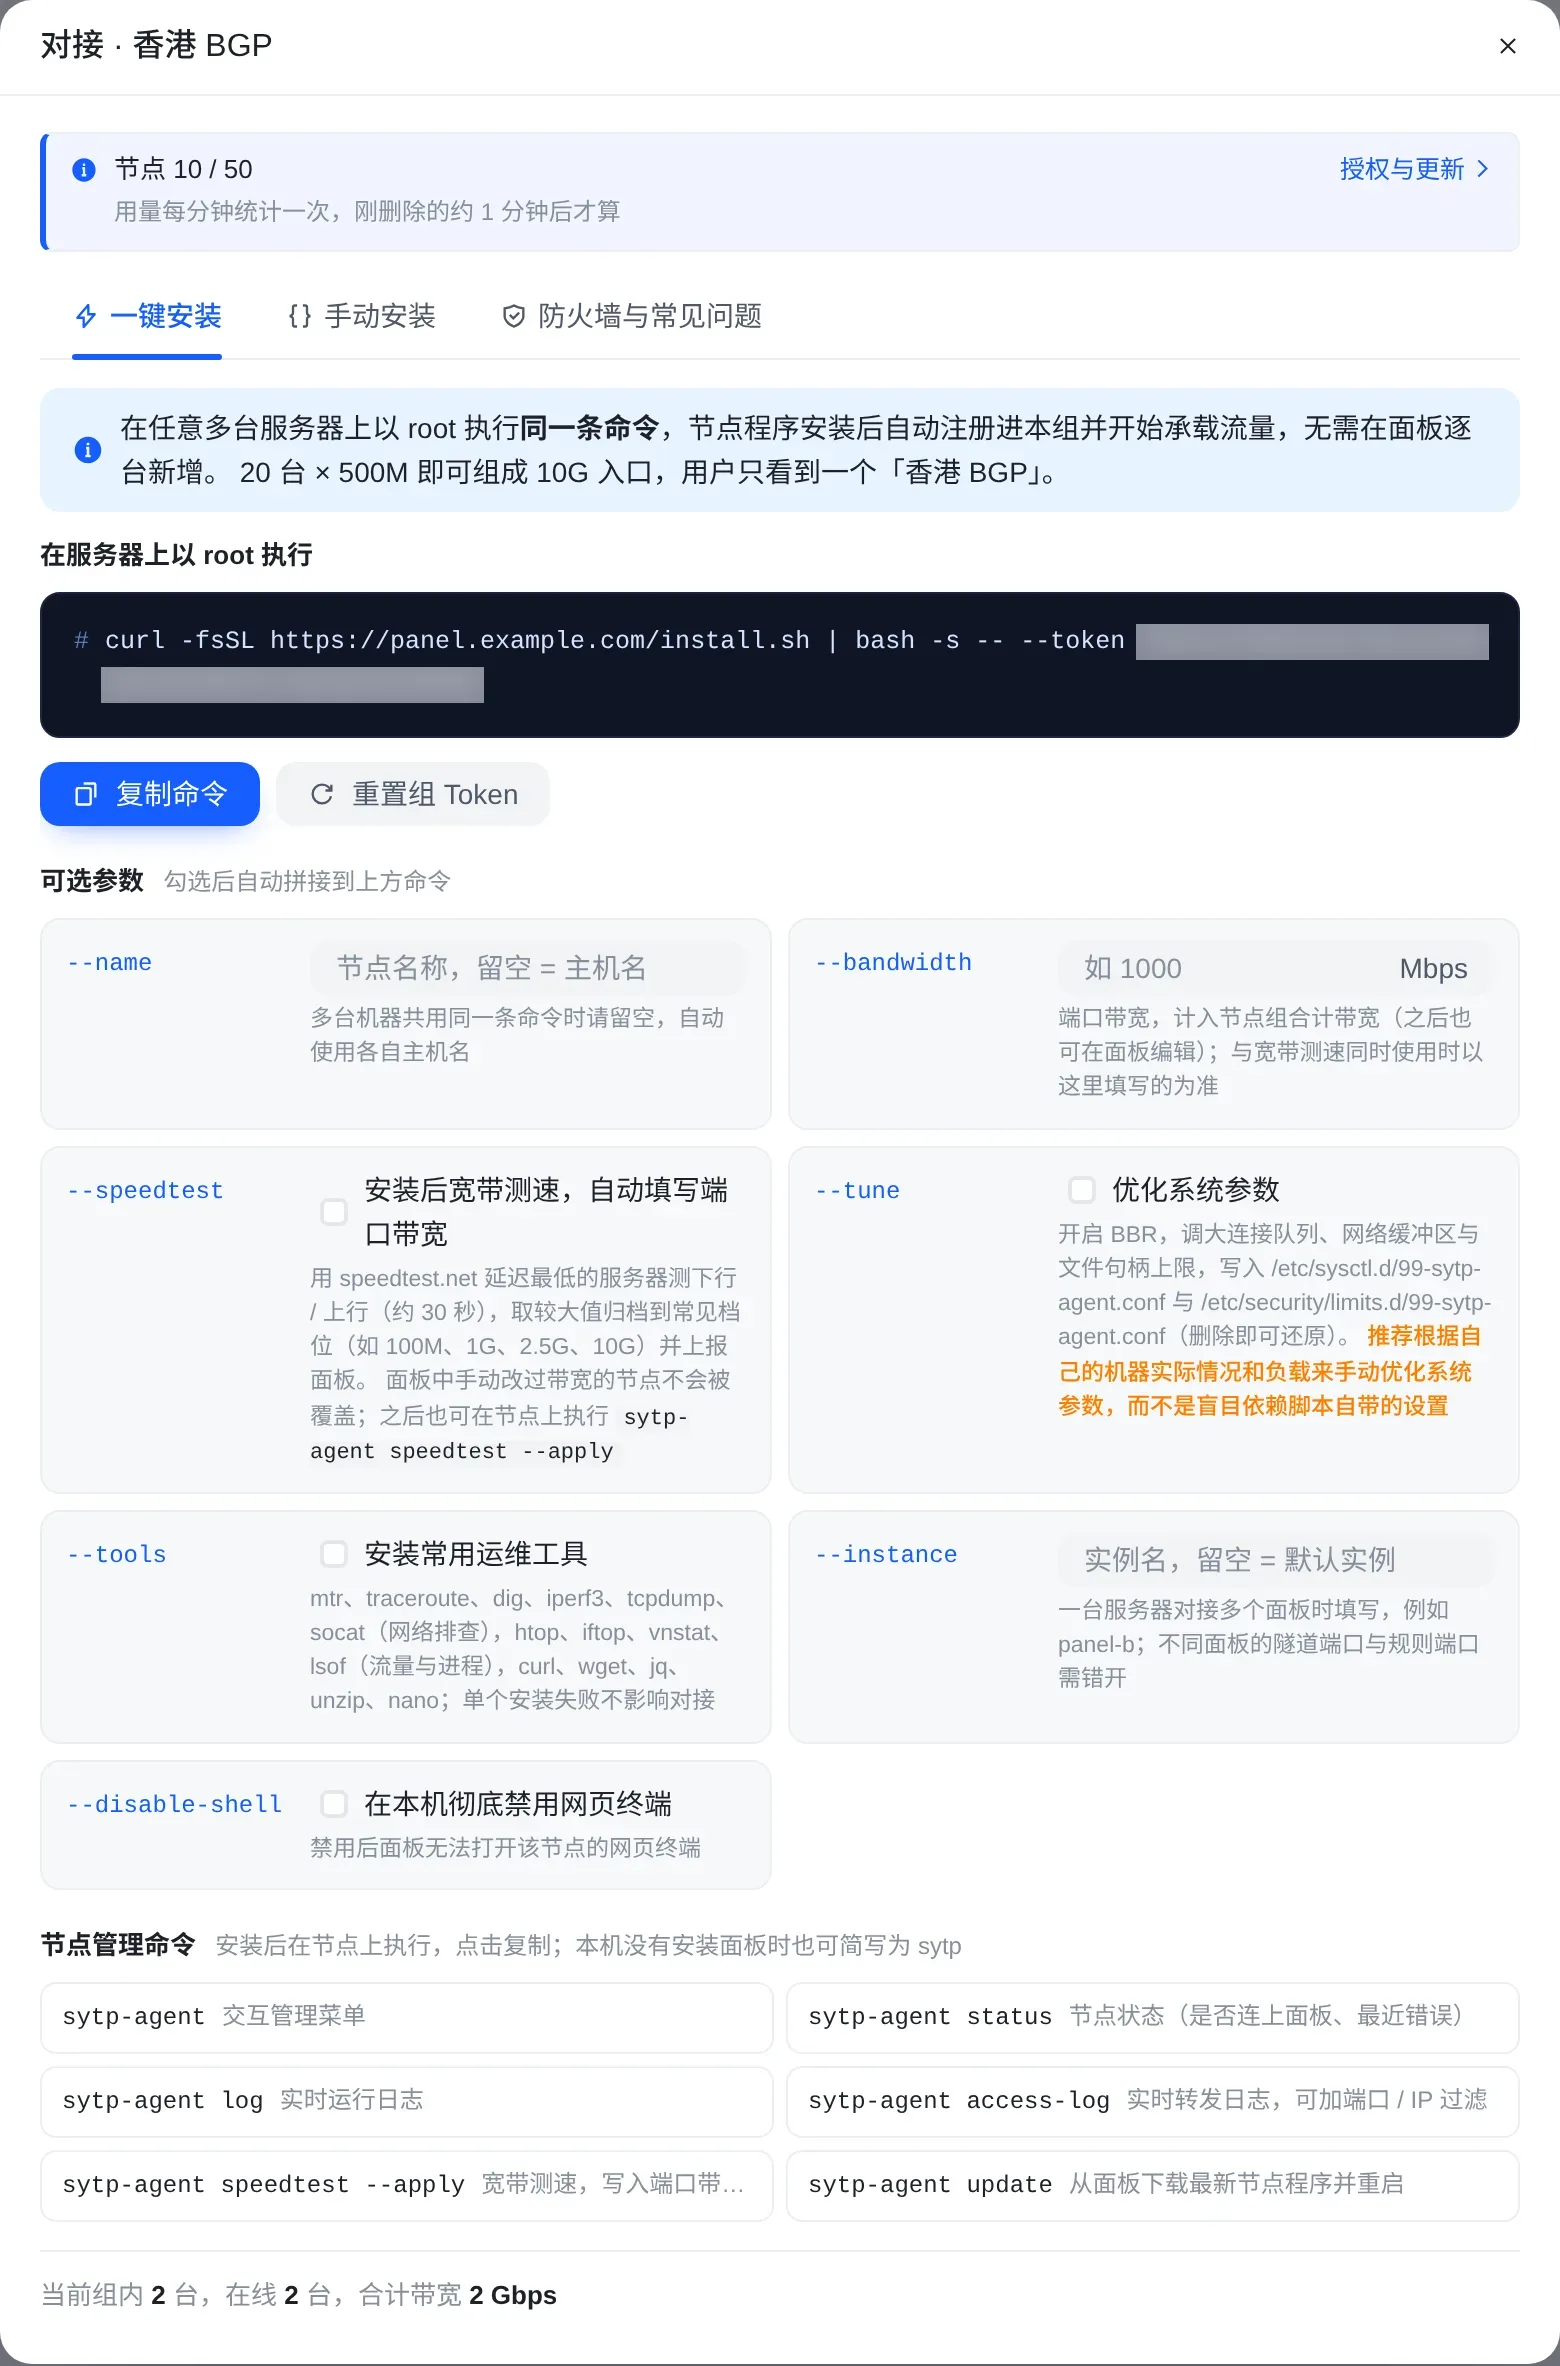 窗口顶部的「节点」一行是授权的节点用量(已用 / 上限);底部写着这个组现有几台、在线几台与合计带宽。
组令牌写在命令里,谁拿到它都能把服务器接进这个组。令牌泄露时点「重置组 Token」:旧命令随即失效,已经接入的节点不受影响。
离线与手动安装
服务器不能执行一键安装脚本时,打开「手动安装」页签,三种方式任选,效果与一键安装相同:
- 离线部署(推荐):服务器访问不了面板的下载地址或外网时用。点「下载 sytp-agent-offline.tar.gz」,包里有安装脚本(面板地址已填好)、amd64 与 arm64 两个架构的节点程序和校验文件
SHA256SUMS;传到服务器的/root/,执行窗口给出的离线安装命令(参数与「一键安装」页签一致)。离线安装跳过测速、常用工具与 nftables 的安装;节点仍然要能连上面板才能收到配置。 - 分步安装:逐条执行下载、建目录、写配置文件与 systemd 服务的命令,适合要审计每一步的情况。
- Supervisor / 容器:没有 systemd 时,把节点程序交给 Supervisor、容器或别的进程管理器运行。
每种方式最后都用 sytp-agent status 验证:「面板连接」显示已连接就对接成功了。节点程序的离线更新见离线与内网。
防火墙
「防火墙与常见问题」页签按这个组的设置列出要放行的端口,并按 ufw、firewalld 或 iptables 给出命令:
- 入站:入口组放行端口范围的 TCP 与 UDP(用户的规则监听在这里);出口组放行隧道端口的 TCP;设了反向探测端口的组另放行它的 TCP(见 DNS 自动维护);灾备组的机器还要放行它保护的入口组的端口段;
- 出站:节点要能访问面板的地址(HTTPS / WebSocket 长连接),面板不需要连接节点。
云服务器还要在控制台的安全组里放行同样的端口。「极速」(内核)模式的入口组另要安装 nftables,并允许系统防火墙的 FORWARD 链转发(ufw 要把 /etc/default/ufw 里的 DEFAULT_FORWARD_POLICY 设为 ACCEPT)。
节点列表
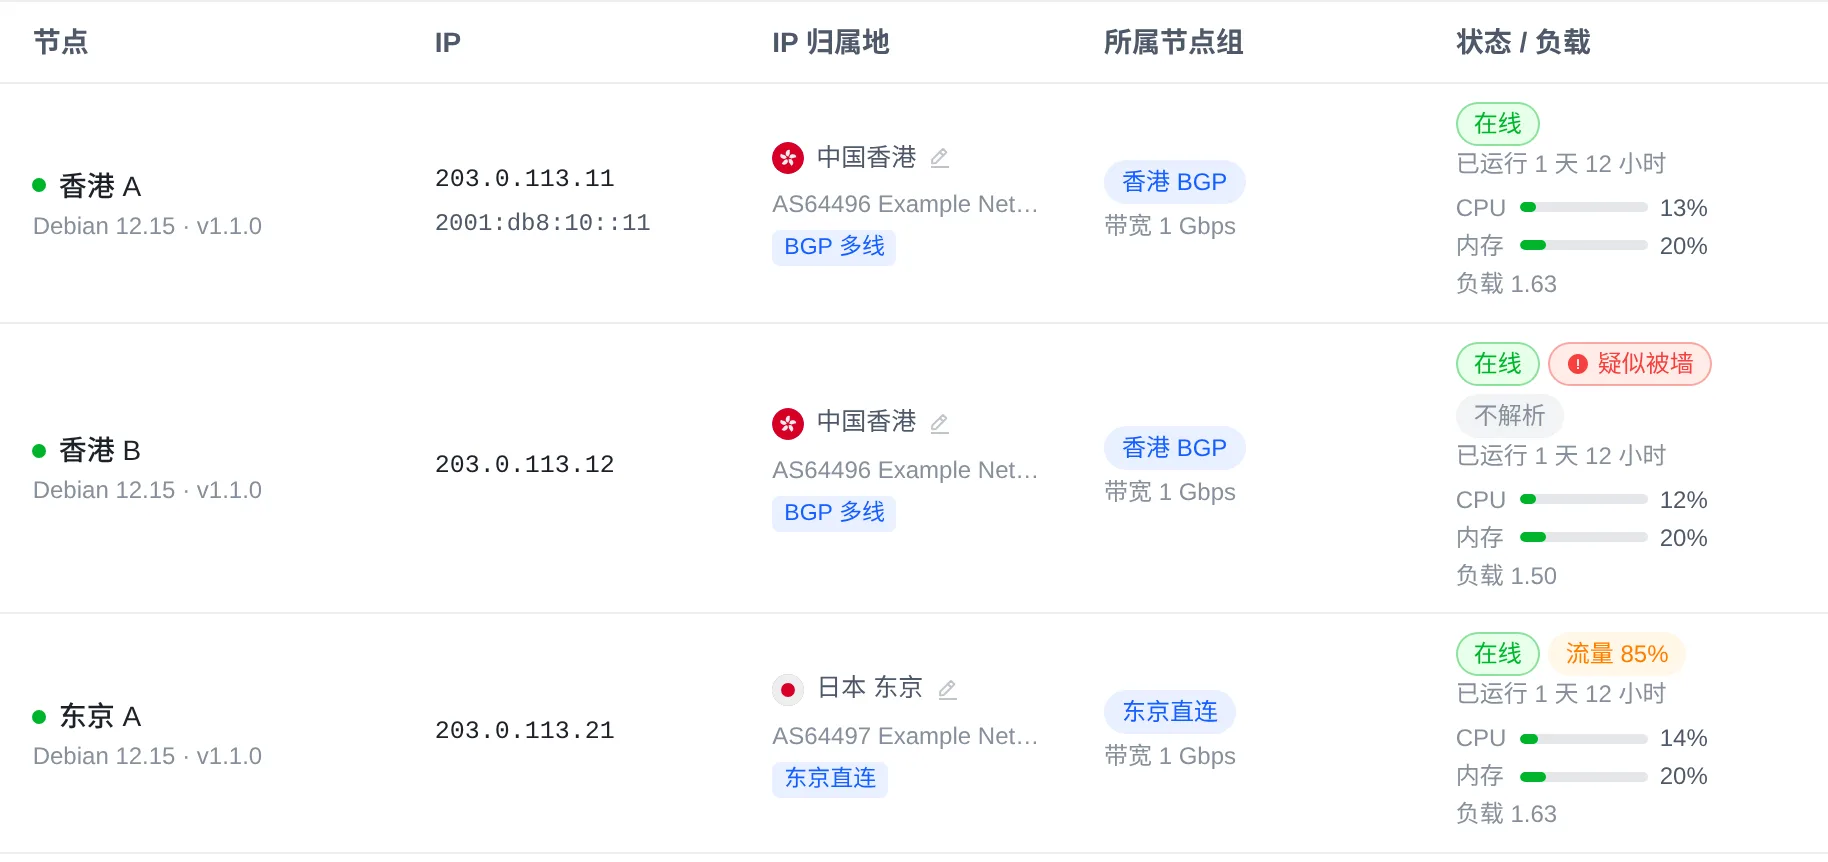 示例里「香港 B」显示「疑似被墙」与「不解析」,「东京 A」显示「流量 85%」。截图只截了表格的左半边,右边还有「速率 / 本月转发」「在线」「规则」与「操作」。
- 顶部四个数:节点总数、在线、离线、实时吞吐。
- 筛选:节点组、归属地、状态,按名称 / IP / 主机名 / 线路搜索。
- 「节点」:名称、系统与节点程序的版本;有新版本时版本旁标着可更新。
- 「IP」:点击复制。节点上报的公网地址与这里记的不同时,下面多一行「上报」:服务器换了 IP 时点它,在编辑里改用上报的地址;「内网」是填了的内网 IP。
- 「IP 归属地」:按 IP 自动识别,手动设置过的带一个笔形标记;下面是运营商与线路说明。
- 「所属节点组」:主节点组与同时加入的出口组,以及端口带宽。
- 「状态 / 负载」:在线或离线、已运行多久(离线时为最后在线的时间)、CPU、内存与负载;端口监听失败时显示「监听失败 N」,DNS 与流量上限的标签见 DNS 自动维护。
- 「速率 / 本月转发」:实时速率、本月经本面板转发的流量与带宽占用。转发量按入口节点统计,经隧道的流量不在出口节点重复计算。
- 「在线」:经过这台节点的在线用户数、来源 IP 数与连接数;「规则」:承载的规则数(使用中、暂停、停止)。
- 「操作」:详情、网页终端、编辑,以及「更多」里的更新、测速、重新对接与删除节点。
拖动左边的手柄调整顺序;勾选多台后可以批量「更新」或「批量删除」。
节点详情
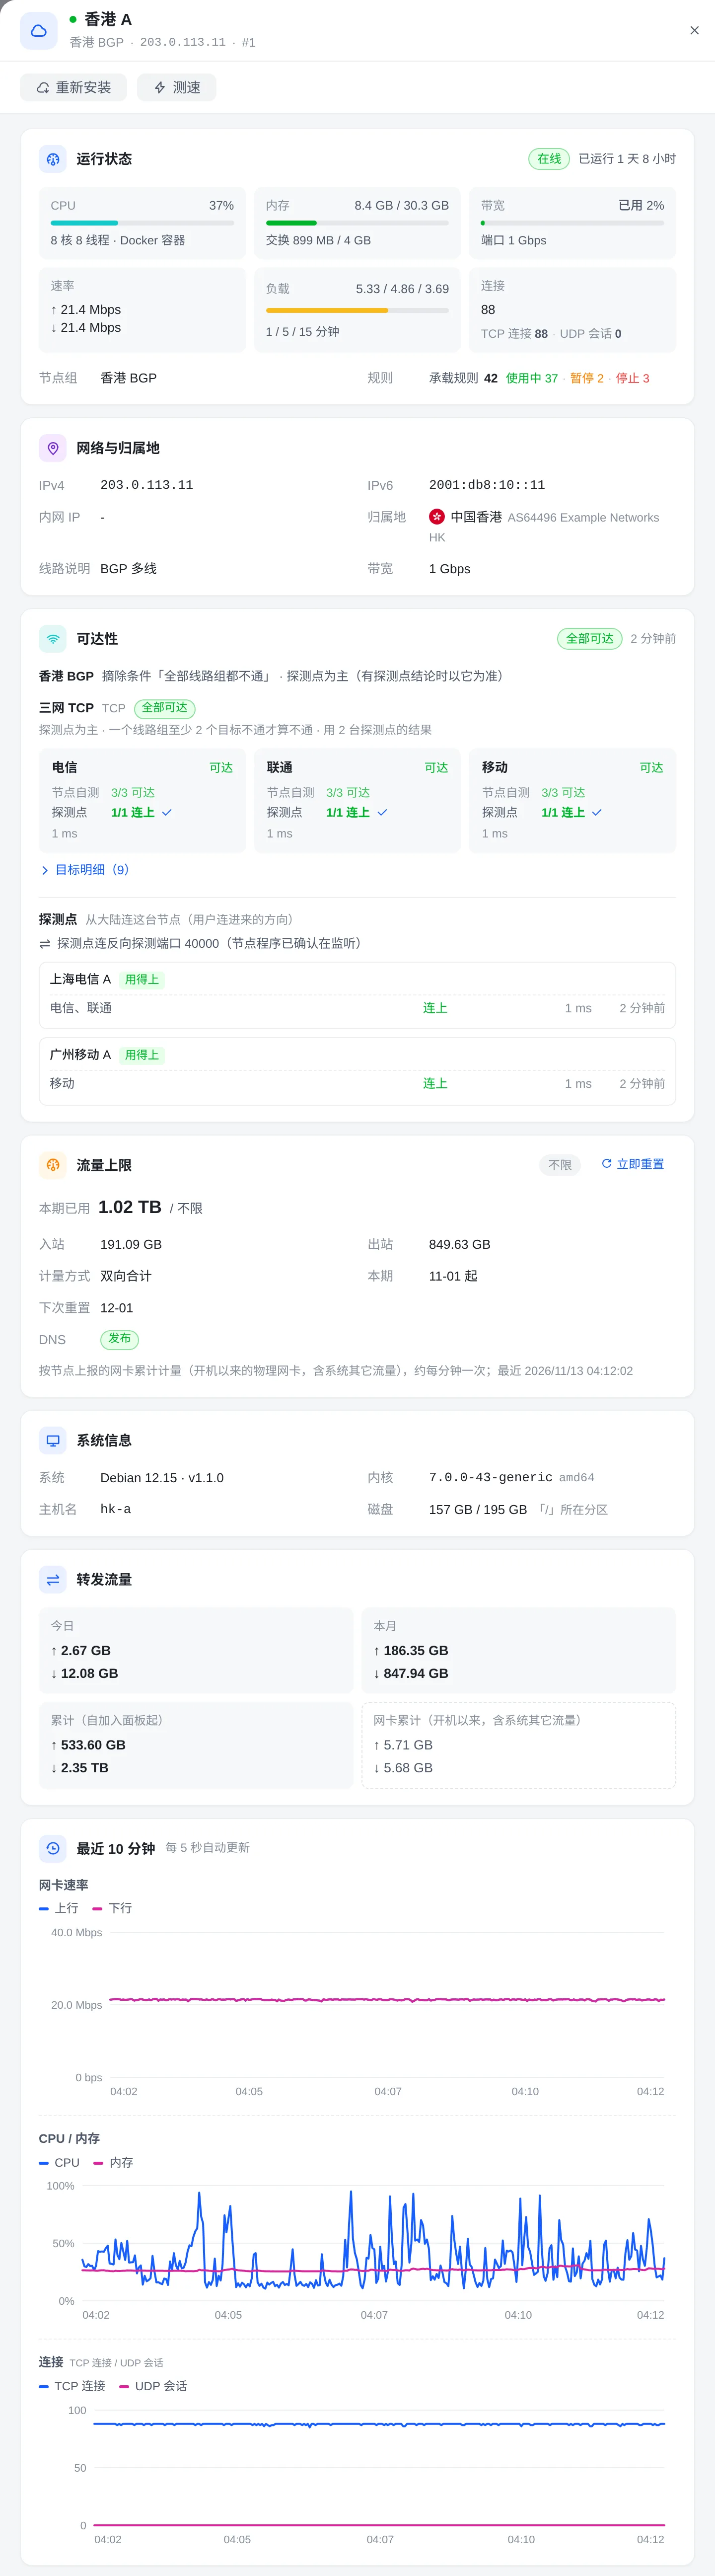
点节点名称或「详情」打开,自上而下:
- 「运行状态」:CPU、内存、带宽占用(没设端口带宽时可以「设置」或「测速」)、速率、1 / 5 / 15 分钟负载、连接数,以及节点组与承载规则;端口监听失败时另有一块列出每个入口的端口、规则、用户与原因,并能「复制排查命令」;
- 「网络与归属地」:IPv4、IPv6、内网 IP、归属地、线路说明与带宽;
- 「可达性」:各线路组连不连得上,见 DNS 自动维护;
- 「流量上限」:本期已用、计量方式、下次重置与 DNS 是否发布,见下面的流量上限;
- 「系统信息」:系统、内核、主机名与磁盘;
- 「转发流量」:今日、本月、累计(自加入面板起),以及网卡累计(开机以来,含系统其它流量);
- 「最近 10 分钟」(每 5 秒自动更新):网卡速率、CPU / 内存与连接的曲线;
- 「本节点在线用户」:经过这台节点的用户与他们在这台节点上的网速。
截图:节点「香港 A」的详情,从顶部到「最近 10 分钟」
编辑节点
点「编辑」:
- 「基本信息」:「节点名称」;「端口带宽」计入所属节点组的合计带宽,手动改过就不再被测速结果覆盖,改为 0 恢复自动;「所属节点组」;「同时作为出口」把这台机器同时加进出口组,承载它们的隧道流量(一台机器只能属于一个入口组,所在各出口组的隧道端口要互不相同)。
- 「地址」:入口与出口地址按这里的 IPv4 / IPv6 下发。与节点上报的地址一致时随上报自动更新(服务器换了公网 IP 时);改成别的就一直保留。别人连它用的地址与它自己出网的地址不同的机器(如中转入口),填别人连它用的那个。「内网 IP」给内网互联用,连不上自动回落公网。
- 「归属地与线路」:「国家 / 地区代码」留空就自动识别,填了之后可以改「归属地描述」;「线路说明」(如 CN2 GIA)显示给用户,「系统设置 · 转发全局」关闭「向用户展示运营商」时,用户只看到地区与线路说明。
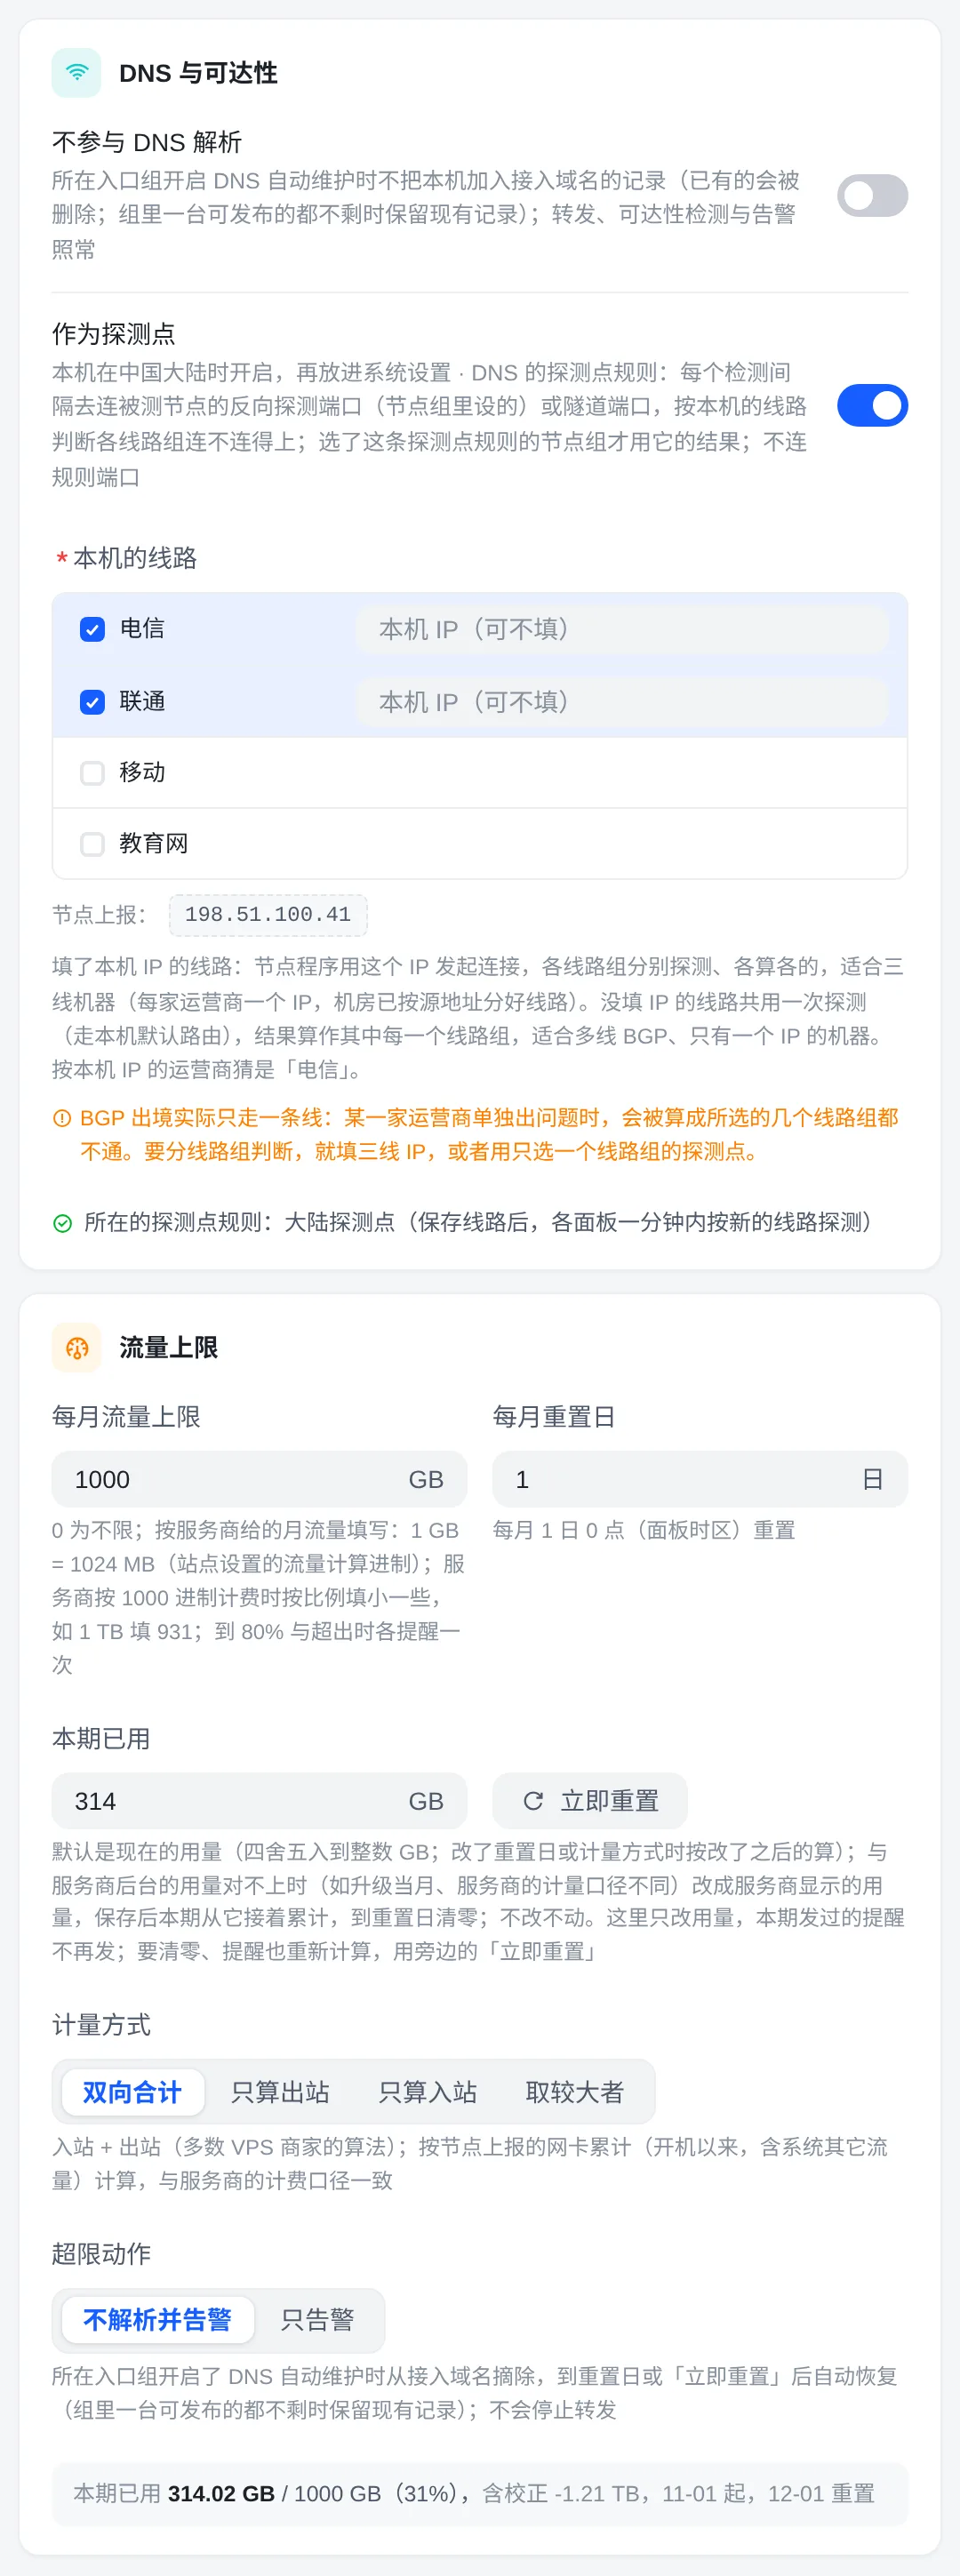
- 「DNS 与可达性」:「不参与 DNS 解析」与「作为探测点」,见 DNS 自动维护。
- 「流量上限」:见下一节。
- 「网页终端」:「允许网页终端」。
流量上限
按服务商给的月流量设上限,快用完时提醒,超出后可以让它暂时不进入口域名的解析:
| 设置 | 说明 |
|---|---|
| 每月流量上限 | GB,0 为不限;按「站点设置 · 流量计算进制」换算(服务商按 1000 进制计费时按比例填小一些,窗口里写着 1 TB 该填多少) |
| 每月重置日 | 每月这一天 0 点(面板的时区)清零 |
| 本期已用 | 与服务商后台的用量对不上时改成服务商显示的量,之后从它接着累计;「立即重置」清零并重新计算提醒 |
| 计量方式 | 「双向合计」(缺省)、「只算出站」「只算入站」「取较大者」 |
| 超限动作 | 「不解析并告警」(缺省)或「只告警」 |
- 用量按节点上报的网卡累计计算(开机以来的物理网卡,含系统其它流量),约每分钟一次,与服务商的计费口径一致。
- 每期到 80% 与超出时各提醒一次(「节点流量将满」「节点超出流量上限」,见公告与通知)。
- 「不解析并告警」:所在入口组开了 DNS 自动维护时,把这台从接入域名里摘除,到重置日或「立即重置」后自动加回(见 DNS 自动维护)。两种动作都不会停止转发。
网页终端
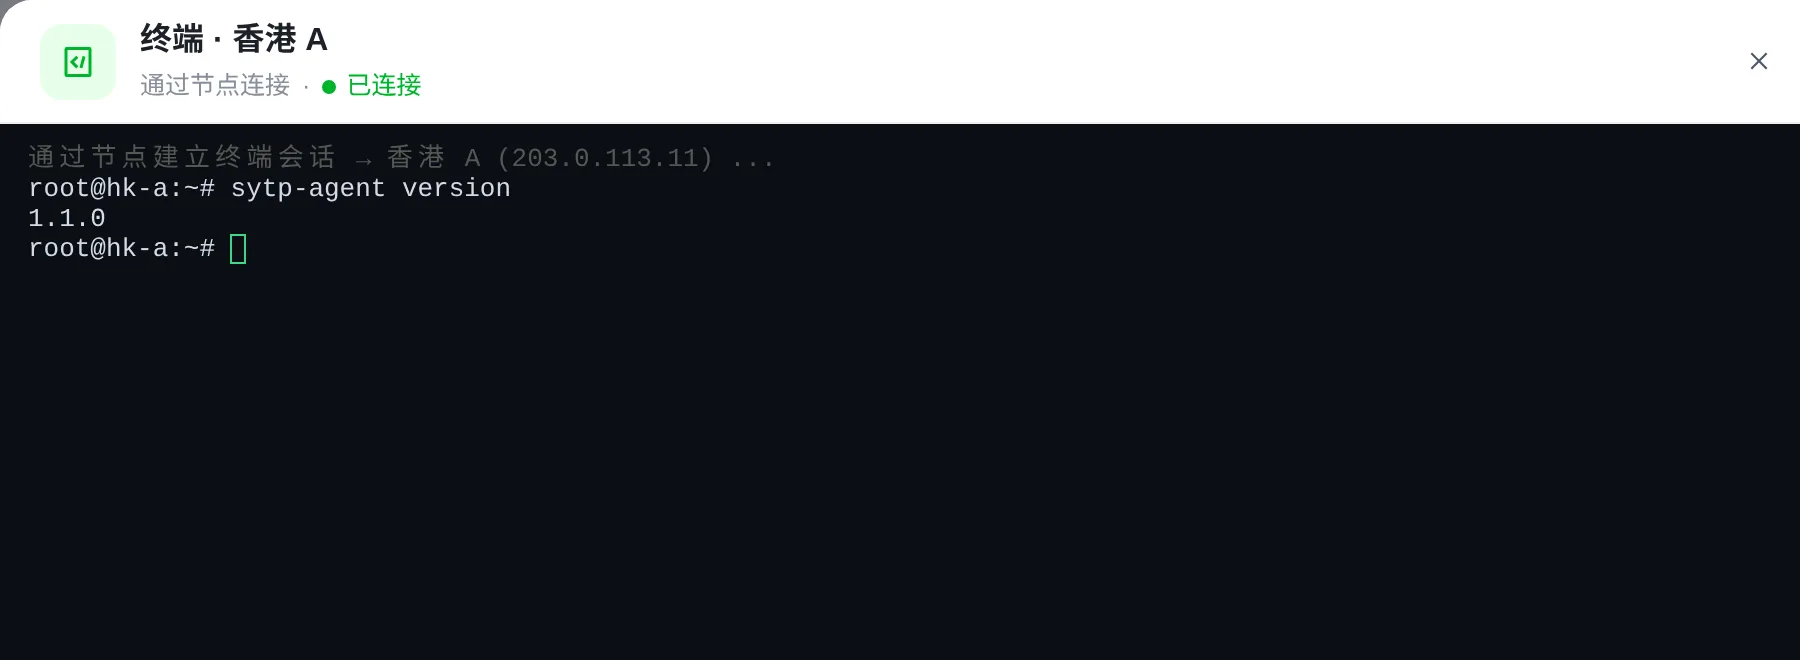
在面板里直接打开节点的命令行:点「操作」里的终端图标。要求:
- 节点在线,系统是 Linux;
- 编辑节点里打开了「允许网页终端」;
- 安装节点程序时没有加
--disable-shell。
终端经节点与面板的长连接透传,面板不保存 SSH 凭据。每次会话记在「审计日志」的「终端会话」里(见系统设置与日志)。
更新节点程序
- 有节点的程序旧于面板提供的版本时,列表上方显示「N 台节点可更新 · 面板提供的版本 vX」,点「全部更新」;也可以勾选几台后点「更新」,或在「更多」里更新一台。
- 节点上的程序比面板提供的还新时,「更多」里写的是「降级到 vX」,打开后要勾选确认。
- 在节点上执行
sytp-agent update同样从面板下载最新的节点程序并重启。
节点只安装厂商签名核对通过的程序(见升级);离线时的更新见离线与内网。
重新对接与删除
- 重新对接(「更多」→「重新对接」):服务器重装系统或换了一台时用。它生成新的节点令牌,原令牌立即失效、原机器上的节点程序被断开;在新机器上执行生成的命令后,沿用原节点的 ID、规则与流量统计。令牌只显示一次。不要在新机器上执行组的对接命令,那样会注册成一台新节点。
- 删除节点(「更多」→「删除节点」):节点立即停止转发并从面板移除,它承载的规则不会被删除。在线的、以一键安装的 systemd 服务运行的节点,可以同时勾选「同时卸载服务器上的节点程序」;其余的在服务器上执行
sytp-agent uninstall。 - 删除之后要再加回来,按原来的安装方式重新执行对接命令,它会作为一台新节点加入。
节点上的命令
在节点上以 root 执行(这台服务器上没有装面板时,sytp-agent 可以简写为 sytp):
| 命令 | 作用 |
|---|---|
sytp-agent | 打开管理菜单 |
sytp-agent status | 节点状态(是否连上面板、最近的错误) |
sytp-agent log | 实时运行日志 |
sytp-agent access-log 26001 | 实时转发日志,后面可以加端口或 IP 过滤 |
sytp-agent restart | 重启节点程序 |
sytp-agent update | 从面板下载最新的节点程序并重启 |
sytp-agent speedtest --apply | 测宽带,把结果写入端口带宽 |
sytp-agent panel | 修改面板地址或重新对接 |
sytp-agent uninstall | 卸载 |
sytp-agent version | 版本号 |
一台服务器对接了多个面板时,命令加 -i 实例名,如 sytp-agent -i panel-b status;直接运行 sytp-agent 会先列出实例让你选。
节点一直显示离线
按顺序检查:
- 在节点上执行
sytp-agent status,看有没有连上面板、最近的错误是什么;sytp-agent log看实时日志。 - 检查节点能不能访问面板:执行
curl -I https://panel.example.com(换成你的面板地址),要返回 200。 - 面板在 Nginx、Caddy 等反向代理之后时,要保留 WebSocket 升级的配置,否则节点连不上长连接;「防火墙与常见问题」页签里有 Nginx 的配置可以复制。
- 用了 CDN 时要开启 WebSocket 支持。
- 面板换了地址:在节点上执行
sytp-agent panel(「修改面板地址 / 重新对接」)填新地址。
节点在线、规则却连不上时:先确认端口在系统防火墙与安全组里放行了;节点列表显示「监听失败」,多半是端口被这台机器上的别的程序占用(ss -lntup 查看),端口空出来后节点自动重新监听。
授权与节点
接入新节点是「新增」类操作:授权受限时暂停,已有节点照常转发;重新对接不算新增(见到期与连不上授权站时)。节点数是授权的限额,含离线、停用的节点,在「授权与更新」的「用量与限额」里看;对接窗口顶部也显示节点的已用与上限。